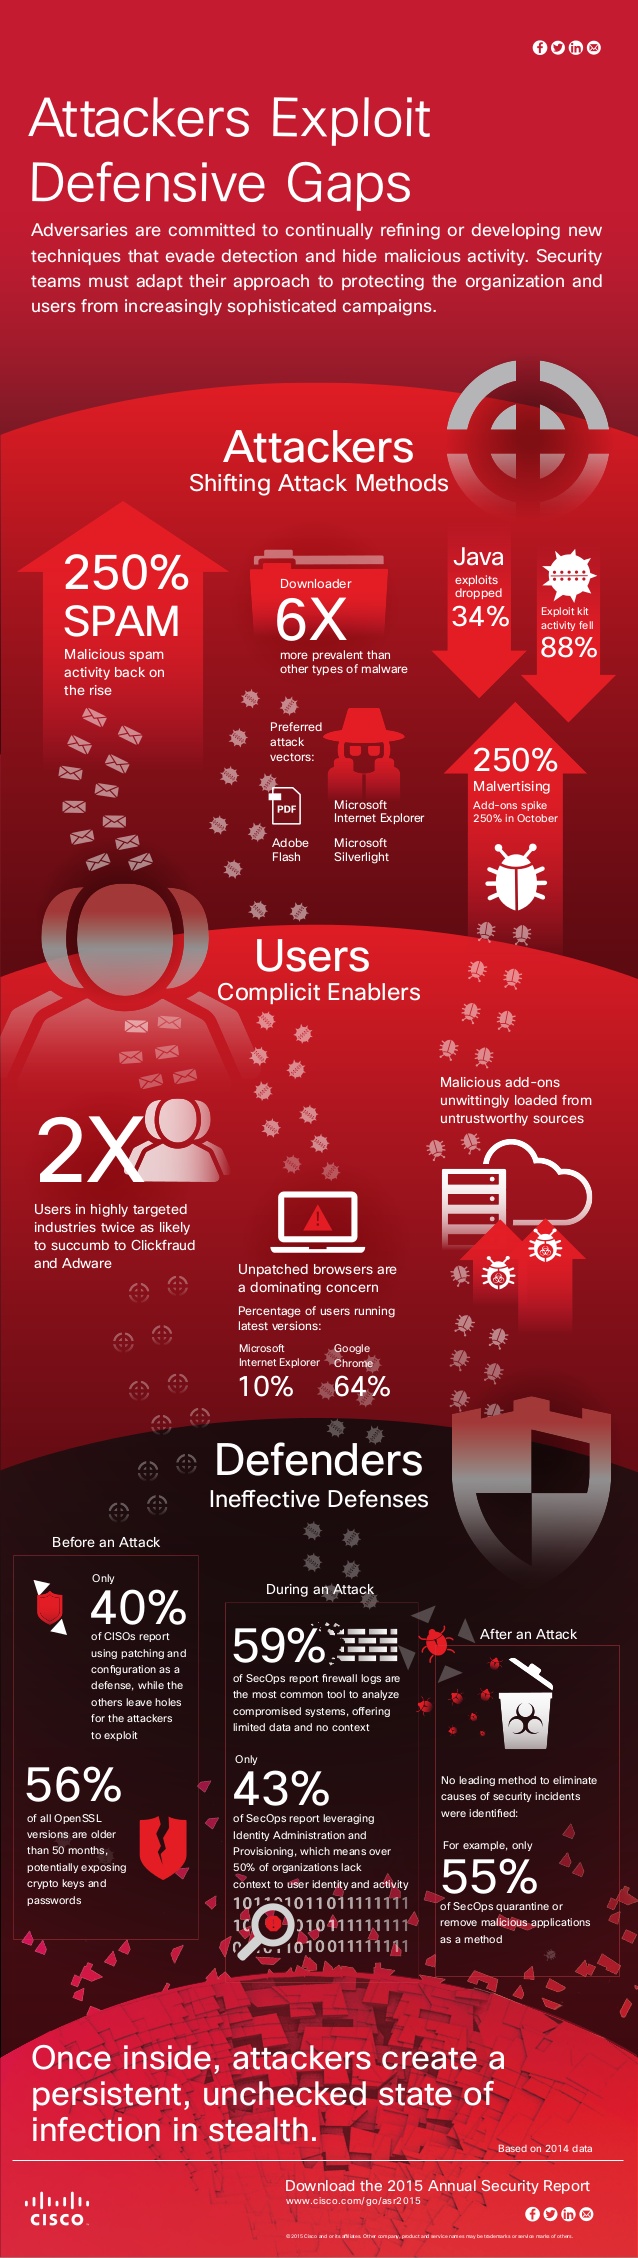
Il 90% delle realtà aziendali intervistate non ha dubbi sul corretto funzionamento delle funzionalità di sicurezza informatica adottate, anche se il 60% di loro non applica le patch e solo il 10% degli utenti di Internet Explorer utilizza l’ultima versione.
Emerge dal Cisco 2015 Annual Security Report, che analizza sia l’intelligenza delle minacce che i trend della sicurezza informatica.
I criminali informatici sono diventati più abili nello sfruttare le lacune nella sicurezza per eludere i controlli e nascondere le attività dannose. Sono tre i trend principali individuati da Cisco nel corso dell’anno. Il primo è Spam Snowshoe, ovvero il criminale invia un ridotto volume di spam a un’elevata serie di indirizzi IP per evitare il rilevamento, creando un’opportunità per sfruttare in diversi modi gli account compromessi. Exploit Web “nascosti” in bella vista: gli exploit kit, ampiamente utilizzati, vengono debellati dalle aziende in breve tempo. Per questo motivo, i criminali informatici utilizzano kit meno conosciuti per condurre i propri attacchi con successo.
Ci sono infine le combinazioni dannose: Flash e JavaScript non sono mai stati di per se sicuri ma con le innovazioni nel rilevamento e la difesa i criminali informatici si sono adattati portando avanti exploit che combinano le debolezze di entrambi.
Gli utenti sono dei bersagli ma, inconsapevolmente, favoriscono gli attacchi informatici e vengono sfruttati mentre utilizzano browser e posta elettronica. Gli utenti che scaricano da siti compromessi hanno contribuito ad un aumento del 228% degli attacchi a Silverlight oltre a un aumento del 250% dello spam e degli exploit malvertising.
Chi si occupa della difesa in azienda deve migliorare costantemente l’approccio alla protezione. In particolare, lo studio ha mostrato un crescente divario nella percezione che i team di sicurezza hanno delle loro funzionalità.
Il 75% dei CISO (Chief Information Security Officers) e Security Operations (SecOps) intervistati ritiene che i propri strumenti per la sicurezza siano estremamente efficienti. Tuttavia, meno del 50% degli intervistati utilizza strumenti standard come l’applicazione di patch e la configurazione per prevenire violazioni alla sicurezza e garantire che siano utilizzate le versioni più recenti. L’anno scorso, Heartbleed è stato il punto di riferimento tra le vulnerabilità, e ancora oggi il 56% dei tutte le versioni OpenSSL installate sono vecchie di quattro anni. E ciò indica chiaramente che i team di sicurezza non applicano le patch.
Il report è scaricabile Qui
After a US export directive forced Anthropic to switch off its most powerful models in…
Il 12 giugno una direttiva americana ha spinto Anthropic a spegnere in tutto il mondo…
Palantir: Francia, Germania e Paesi Bassi cercano un'alternativa europea per l'AI militare. Arcadia, Helsing e…
AI UNTOLD, l’evento del Gruppo E al MEET di Milano: da Leonardo alla governance degli…
Dimissioni Jensen Huang: lo scandalo Nvidia nasconde la partita USA-Cina sui chip. Chi ci guadagna,…
Riscrivere il potere, il libro di Francesca Moriani e Francesco Frugiuele, presentato a Milano: sei…
Via Italia 50, 20900 Monza (MB) - C.F. e Partita IVA: 03339380135
Reg. Trib. Milano n. 409 del 21/7/2011 - ROC n. 21424 del 3/8/2011