Rapporto security ACN: a settembre gli attacchi cyber in Italia salgono del 57%
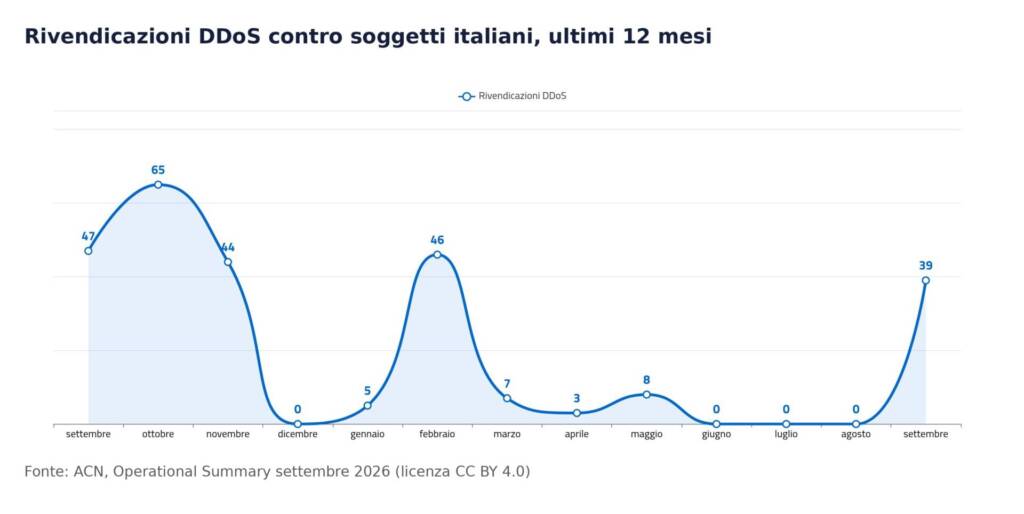
A settembre 2026 l’Agenzia per la cybersicurezza nazionale ha registrato in Italia 485 eventi cyber, il 57% in più rispetto ai 309 di agosto, e 235 incidenti con impatto confermato, contro i 196 del mese precedente. Le vittime sono state 1.036, quasi tre volte le 370 di agosto. I numeri vengono dall’Operational Summary mensile dell’ACN, pubblicato a fine ottobre e ripreso il 5 novembre dall’ANSA insieme al bilancio del primo semestre. Dietro la crescita ci sono due...
GPT-6 Cyber come funziona l’AI che scopre i bug prima degli hacker
Il 5 novembre OpenAI ha presentato GPT-6 Cyber, una versione di GPT-6 Astra addestrata per la ricerca di vulnerabilità e lo sviluppo di exploit autorizzati; il modello è disponibile, per ora, a un gruppo selezionato di clienti del programma Daybreak Red, anche in Europa, attraverso le API e Codex. Nei numeri diffusi dall’azienda ci sono 81 vulnerabilità di Firefox ad alta gravità che nessuno conosceva e 948 falle del kernel Linux per cui il modello ha aiutato a costruire exploit funzionanti,...
Cyberspionaggio: agenti AI al servizio delle cyberspie cinesi, colpiti 200 bersagli in 11 giorni
Un gruppo di cyberspionaggio informatico collegato alla Cina ha usato una squadra di agenti di intelligenza artificiale per attaccare in parallelo oltre 200 organizzazioni in almeno 14 Paesi, nell’arco di undici giorni a partire dal 17 ottobre. A ricostruire la campagna è CrowdStrike, in un rapporto pubblicato il 29 ottobre: il gruppo, che la società di sicurezza americana chiama VAPOR PANDA, ha affidato gran parte del lavoro operativo ad ARTEX, un sistema di agenti AI che si appoggiava...
Come cadono le bande di Hacker – Brian Krebs
Luglio 2026, siamo negli Stati Uniti, sullo schermo di un telefono compare una notifica di Signal, l’app di messaggi cifrati che usano i giornalisti, gli attivisti e, sempre più spesso, anche i criminali. Il messaggio arriva da Perth, in Australia, cioè dall’altra parte del mondo. A leggerlo c’è un uomo nato in Alabama nel 1972, fronte alta, i capelli ordinatamente pettinati con la riga a destra. Non è un poliziotto, né un agente dell’FBI, e non è nemmeno un hacker: è...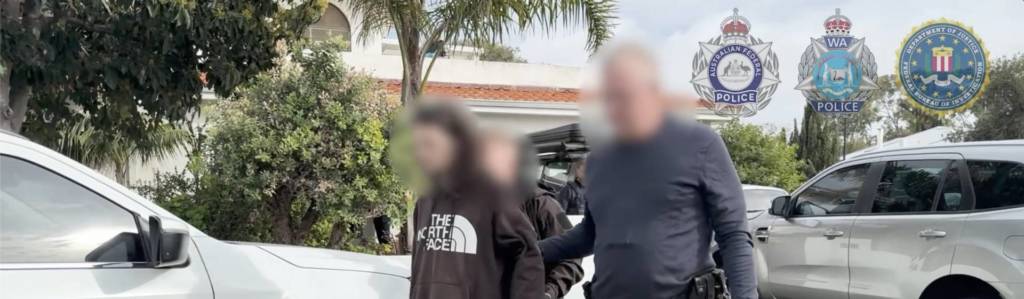
Come funzionano le bande hacker: la talpa di Google dentro TeamPCP / Podcast
Fuori da una bella villetta in un quartiere sul mare di Perth, in Australia, ci sono degli agenti di polizia, sono in tenuta da swat, è il 26 agosto 2026. Stanno arrestando un ragazzo. Ha ventun anni, esce accompagnato dagli agenti, indossa una felpa nera North Face e i pantaloni sempre neri, della tuta, ha i capelli lunghi fino alle spalle. Non l’hanno tirato fuori da un seminterrato buio, nella sua camera non ci sono pareti ricoperte di monitor, né cappucci neri, o maschere del film V...
ReeVo: la continuità operativa si decide prima dell’attacco
Gli attaccanti avevano creato un utente privilegiato, hanno raggiunto i server dei backup e hanno cifrato quelli per primi. «In questi casi c’è poco da fare», racconta Luigi D’Amato, Direttore BU Cybersecurity, Offensive Security & Red Team di Security Lab SA, a ReeVo Company. All’azienda colpita è rimasta una sola carta (che per fortuna c’era): un server appena sostituito, con copie datate, scollegato a livello galvanico. D’Amato ha gestito di persona diversi...
La Cyber resilience secondo il Gruppo E: dalla tecnologia alla catena decisionale
La cyber resilience è l’unica vera difesa di fronte alle nuove minacce, sempre più automatizzate, veloci, intelligenti e ora anche autonome. Il Threat Research Team di Sysdig ha pubblicato l’analisi del primo caso documentato di ransomware condotto completamente in autonomia da un’intelligenza artificiale, il caso JADEPUFFER, dall’inizio alla fine, in grado di adattarsi in tempo reale per portare a termine il suo compito con un’efficienza mai vista prima. In questi casi il ritorno...