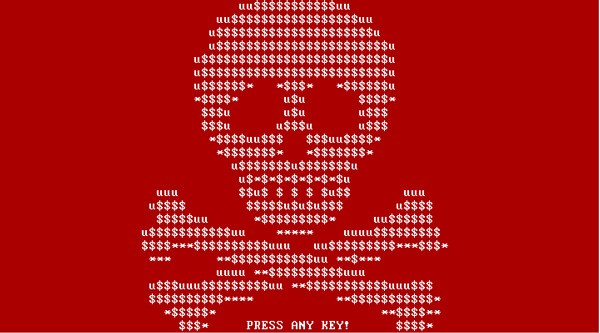
PetrWrap è un nuovo ransomware che sta colpendo tutto il mondo e si annuncia anche peggiore di WannaCry o di CTB-Locker
Il primo ad essere stato colpito è stata la banca centrale dell’Ucraina, in ginocchio anche la società telefonica locale, la metro e l’aeroporto di Kiev.
Il contagio di PetrWrap è stato rapidissimo è ha colpito anche gli impianti di controllo della centrale nucleare di Chernobyl, che è passata ai controlli manuali per il monitoraggio delle radizioni.
L’attacco di PetrWrap h colpito anche i bancomat.
Leggi anche: la guida completa alla cybersecurity, con minacce, strategie, NIS2, AI, SOC, EDR e consigli per proteggere aziende e PMI.
Indice dei contenuti
Anche se la prima nazione ad essere colpita è stata l’Ucraina il ransomware PetrWrap si è già diffuso in molte nazioni: colpito colosso del trasporto marittimo danese Maersk, il gigante della pubblicità britannico Wpp e la società francese Saint-Gobain. Negli Stati Uniti la ditta farmaceutica Merck è stata la prima società Usa ad aver confermato di essere stata attaccata. Il ransomware ha poi colpito anche un ospedale di Pittsburgh e il famoso studio legale DLA Piepr.
Vista la velocità di diffusione del nuovo ransomware che sta colpendo in tutto il mondo sicuramente lo sta facendo anche i Italia. Le aziende Italiane hanno rapporti molto streatti con l’est ed è facile immaginare che già ci siano le prime vittime italiane.
Il ransomware PetrWrap non una variante del già conosciuto Petya, ma si tratta di un ransomware con codice maligno integralmente nuovo. in grado di bloccare l’intero sistema operativo Windows criptando la tabella MFT del filesystem NTFS.
Questa variante sfrutta l’exploit EternalBlue, il codice rubato alla NSA, per propagarsi all’interno delle reti. Nonostante la vulnerabilità fosse conosciuta e fosse già disponibile una patch da marzo, molti utenti Windows sono stati colpiti sono stati comunque colpiti.
L’infezione infatti si propaga con email di phishing e per diffondersi all’interno della rete il malware utilizza:
• la vulnerabilità MS17-10 (come WannaCry)
• l’accesso remoto a WMI (Windows Management Instrumentation)
• il toolkit «PSEXEC» o qualche strumento simile
• Installare gli aggiornamenti di Windows necessari (MS17-10)
• Disabilitare SMB1
È inoltre consigliato bloccare l’esecuzione del software «psexec.exe» su macchine potenzialmente compromesse e bloccare l’accesso remoto a WMI.
Revolut AI: la banca ha spostato 2.000 sviluppatori su GLM, modello cinese ospitato sui propri…
Attacchi cyber in Italia: a settembre l’ACN conta 485 eventi, +57% su agosto. Tornano i…
GPT-6 Cyber, il nuovo modello di OpenAI per la sicurezza: 81 falle in Firefox, 948…
Anthropic porta la finanza personale dentro Claude: il chatbot può leggere i conti collegati e…
Agility Robotics debutta al Nasdaq con circa 465 milioni di dollari di capitale lordo raccolto…
Data-Driven.Ai, software house romana fondata da Diego Facchini, è sponsor Nova del Festival AI di…
Via Italia 50, 20900 Monza (MB) - C.F. e Partita IVA: 03339380135
Reg. Trib. Milano n. 409 del 21/7/2011 - ROC n. 21424 del 3/8/2011