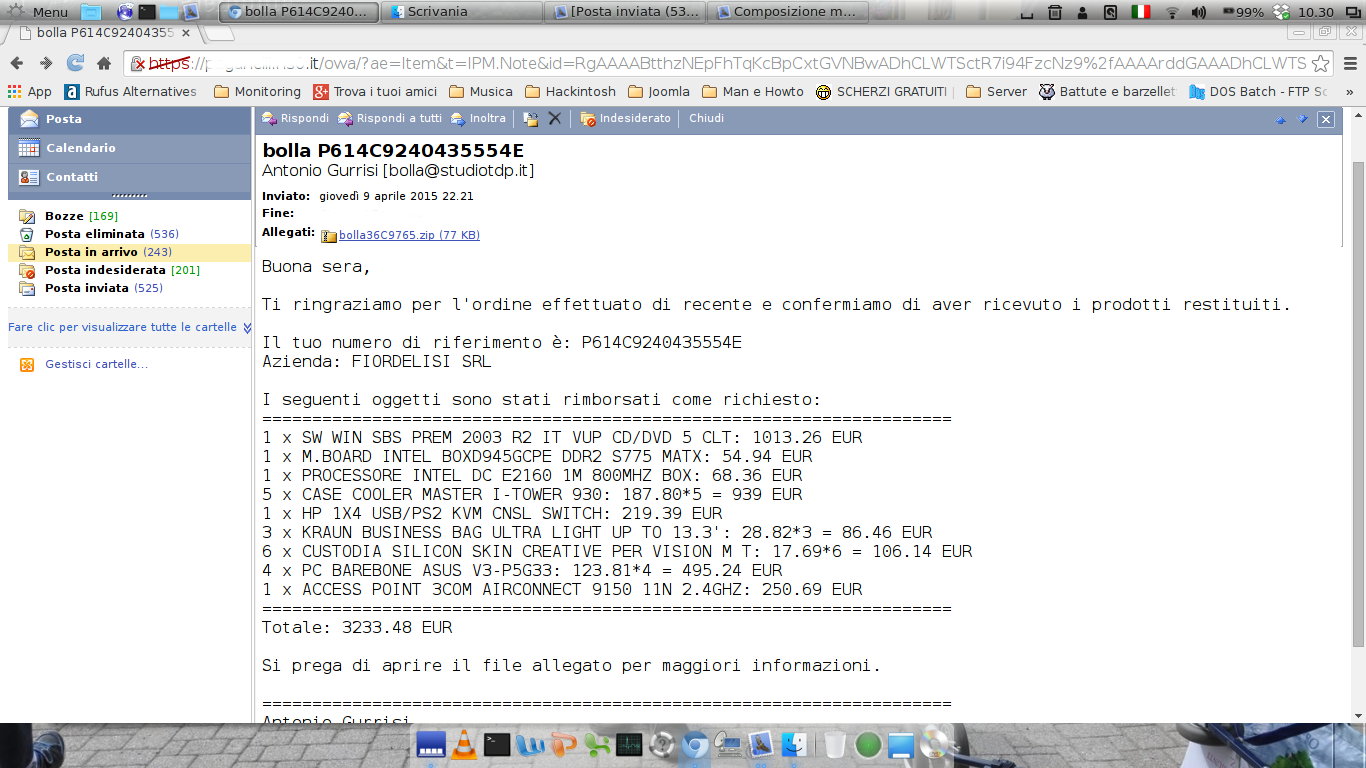
Torna l’incubo Cryptolocker. Una nuova versione del virus (un ransmoware esattamente) che prende “in ostaggio” i file del computer si sta diffondendo in Italia. Tra i primi ad individuarla i tecnici di TekApp, System integrator specializzato in sicurezza. “Abbiamo riscontrato una variante del terribile virus Cryptolocker. La versione a noi arrivata si è presentata come una mail di conferma d’ordine con tanto di allegato. Tale allegato dovrebbe contenere una bolla del dell’ordine, ma in realtà è un file zip contenente un file eseguibile che va poi a crittografare tutti i file del pc e delle risorse di rete disponibili e crea un file coi dettagli per pagare il riscatto per ottenere software e codici di decrittazione”.
Sono le prime avvisaglie di una nuova ondata di malware che crittografano i file dei pc, ma anche dei server collegati in rete, che potrebbe rivelarsi molto pericolosa. Proprio come i virus veri, anche quelli informatici possono avere diverse varianti ed essere adattati, per superare le misure di sicurezza messe in campo con le precedenti versioni.
Riscrivere il potere, il libro di Francesca Moriani e Francesco Frugiuele, presentato a Milano: sei…
Al Cisco Partner Summit di Vancouver, Collabora ha ricevuto il riconoscimento per l’innovazione nell’area South…
Voci clonate con l'AI per estorcere denaro: in Messico arrestata la famiglia dell'ex tesoriere del…
Jensen Huang confessa l'infedeltà ai dipendenti Nvidia; per l'intelligence USA la donna sarebbe una spia…
Revolut AI: la banca ha spostato 2.000 sviluppatori su GLM, modello cinese ospitato sui propri…
Attacchi cyber in Italia: a settembre l’ACN conta 485 eventi, +57% su agosto. Tornano i…
Via Italia 50, 20900 Monza (MB) - C.F. e Partita IVA: 03339380135
Reg. Trib. Milano n. 409 del 21/7/2011 - ROC n. 21424 del 3/8/2011