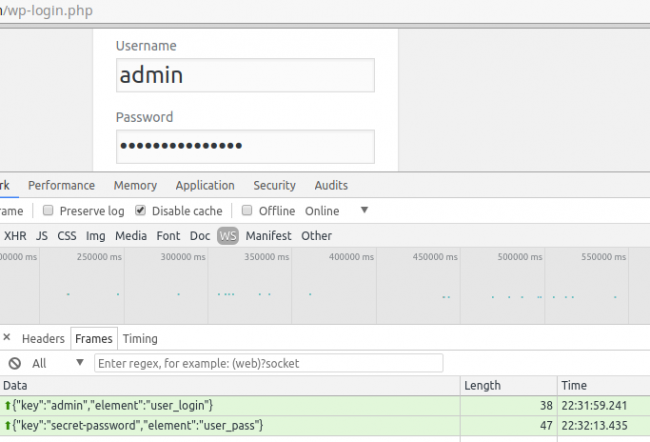
Lo screenshot mostra un keylogger che estrae nome utente e passwords da un sito WordPress infetto
Più di 2.000 siti web WordPress sono stati infettati da un keylogger. Lo script dannoso registra le password e praticamente qualsiasi altra cosa un amministratore o visitatore digitino.
Più di 2000 siti web che girano con il CMS (sistema di gestione dei contenuti) open source WordPress infetti da un malware, in base a quanto divulgato da alcuni ricercatori la scorsa settimana. Il malware in questione registra le password e praticamente qualsiasi altro tipo d’informazioni digitate da un amministratore o visitatore.
Il keylogger fa parte di un pacchetto dannoso che installa anche un miner di criptovaluta nel browser che viene eseguito di nascosto sui computer delle persone che visitano i siti infetti. I dati forniti dal servizio di ricerca di codice sul sito web PublicWWW ha mostrato che, a partire da lunedì pomeriggio, il pacchetto era in esecuzione su 2.092 siti.
La società di sicurezza Sucuri ha affermato che questo è lo stesso codice malevolo trovato in quasi 5.500 siti WordPress a dicembre. Quelle infezioni sono state ripulite dopo che cloudflare [.] solutions, il sito utilizzato per ospitare gli script dannosi, è stato rimosso. Le nuove infezioni sono ospitate su tre nuovi siti, msdns [.] online, cdns [.] ws e cdjs [.] online. Nessuno dei siti che ospitano il codice ha alcuna relazione con Cloudflare o qualsiasi altra società legittima.
“Sfortunatamente per gli utenti ignari e proprietari dei siti web infetti, il keylogger si comporta allo stesso modo delle campagne precedenti”, ha scritto in un post sul blog il ricercatore di Sucuri Denis Sinegubko, “lo script invia i dati inseriti su ogni modulo del sito web (incluso il modulo di accesso) agli hacker tramite il protocollo WebSocket.”
L’attacco funziona iniettando una varietà di script nei siti web basati su WordPress. Gli script iniettati nel mese scorso includono:
hxxps: [.] // CDJ linea / lib.js
hxxps: [.]? // CDJ on-line / lib.js ver = …
hxxps: [.]? // CDN ws / lib / googleanalytics.js ver = …
hxxps: [.]? // msdns on-line / lib / mnngldr.js ver = …
hxxps: // msdns linea / lib / klldr.js [.]
Gli hacker inseriscono lo script cdjs [.] online nel database WordPress di un sito (tabella wp_posts) o nel file functions.php del tema, come nel caso dell’attacco di dicembre che utilizzava il sito delle cloudflare [.] solutions. Sinegubko ha anche trovato gli script cdns [.] ws e msdns [.] online iniettati nel file functions.php del tema. Oltre a registrare le sequenze di tasti digitate in qualsiasi campo di input, gli script caricano altro codice che fa sì che i visitatori del sito eseguano JavaScript da Coinhive che utilizza i computer dei visitatori per estrarre la criptovaluta Monero senza alcuna comunicazione.
Il post di Sucuri non dice esplicitamente in che modo i siti vengono infettati, ma, con ogni probabilità, gli aggressori sfruttano i punti deboli della sicurezza derivanti dall’uso di software non aggiornato, o obsoleto.
“Anche se questi nuovi attacchi non sembrano ancora di portata enorme, quanto la campagna originale Cloudflare [.] solutions, Il tasso di reinfezione mostra che ci sono ancora molti siti che non sono riusciti a proteggersi adeguatamente dopo l’infezione originale”, scrive Sinegubko, “è possibile che alcuni di questi siti Web non abbiano nemmeno notato l’infezione originale”.
Le persone che desiderano ripulire i siti infetti dovrebbero seguire questi passaggi . È fondamentale che gli operatori dei siti infetti cambino tutte le password poiché gli script consentono agli aggressori di accedere a tutte quelle vecchie.
Influencer Marketing: il report Kolsquare-B2B International su 1.123 decisori europei fotografa budget in crescita per…
Le minacce non distinguono più tra grandi e piccole aziende, ma solo chi ha le…
Francesca Moriani entra nella Leaders50 2026 di Thinkers50: ritratto dell'unica italiana in lista, dal sogno…
Shamir Digital Intelligence è la lente per chi vive davanti agli schermi: nasce osservando gli…
Dal 21 al 27 settembre Rome Future Week 2026 attraversa Roma con centinaia di appuntamenti…
iPhone Duo è il primo iPhone pieghevole: schermo interno da 7,6 pollici, chip A20 Pro,…
Via Italia 50, 20900 Monza (MB) - C.F. e Partita IVA: 03339380135
Reg. Trib. Milano n. 409 del 21/7/2011 - ROC n. 21424 del 3/8/2011