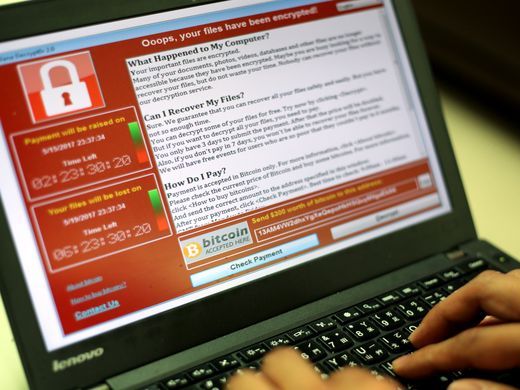
L’attacco Ransomware WannaCry – che ha colpito di venerdì, ma che è stato contenuto in modo relativamente rapido – è riuscito ad infettare almeno 200.000 computer. Il software ha usato un difetto nel codice del sistema operativo Windows che sia Microsoft che altri hanno dichiarato sia stato sottratto all’Agenzia per la Sicurezza Nazionale, che si ritiene fosse del cyber-arsenale statunitense.
Leggi anche: la guida completa alla cybersecurity, con minacce, strategie, NIS2, AI, SOC, EDR e consigli per proteggere aziende e PMI.
Indice dei contenuti
Gli esperti di privacy dicono che questo ransomware, che ha colpito almeno 150 paesi, è un esempio lampante del motivo per il quale le aziende tecnologiche non debbano creare delle backdoor nei programmi: sono proprio queste a causare gravi rischi per la sicurezza di codici e password.
“Questo è un ottimo esempio di quanto sia difficile mantenere dei segreti” ha dichiarato Cooper Quintin, un tecnico del personale della Electronic Frontier Foundation, una no-profit con sede a San Francisco.
La NSA: non abbiamo creato noi il Ransomware WannaCry
La NSA ha affermato di non aver creato strumenti ransomware. Il fatto che i ransomware WannaCry sembrino essere stati rubati da un gruppo statunitense legato al governo e che ora siano di dominio pubblico, però, ha fatto sì che si sollevasse una questione delicata. Sono in molti infatti a ritenere che alcuni tipi di armi riescano a finire nelle mani della criminalità con troppa facilità.
“Questo attacco fornisce ancora un altro esempio del perché lo stoccaggio delle vulnerabilità da parte dei governi rappresenti un problema” ha dichiarato Brad Smith, consulente legale di Microsoft “Abbiamo visto le vulnerabilità memorizzate dalla CIA prima su WikiLeaks, e ora questa vulnerabilità rubata dalla NSA ha interessato i nostri clienti di tutto il mondo, causando danni”.
I funzionari governativi e le forze dell’ordine hanno spinto le aziende tecnologiche a scrivere chiavi di sicurezza sia nei programmi informatici che nei sistemi operativi per poter avere accesso alle email, alle reti o agli smartphone dei sospetti criminali.
Ed è stato proprio questo il fulcro della battaglia legale tra Apple e l’FBI, durata ben 43 giorni lo scorso anno, nel momento in cui l’FBI ha chiesto aiuto ad Apple per hackerare l’iPhone usato dall’assalitore dell’attacco di San Bernardino, Syed Rizwan Farook. Durante la sua battaglia legale, Apple aveva sostenuto che non avrebbe fornito il codice per consentire all’FBI di entrare nell’iPhone di Farook, perché si sarebbe trattato di un precedente pericoloso che avrebbe potuto comportare danni ben più gravi e dilaganti.
In una pagina del Washington Post, all’epoca dei fatti, il vice presidente di Apple – Craig Federighi – sembrava preoccupato per il danno che il furto di tali strumenti avrebbe potuto comportare: “Il software ha un potenziale apparentemente illimitato per risolvere i problemi umani e può diffondersi in tutto il mondo in un batter d’occhio. Il codice dannoso si muove rapidamente e quando il software viene creato per la ragione errata, ha una capacità enorme ed esponenziale, capace di danneggiare milioni di persone “.
L’attacco di ransomware WannaCry è collegato al codice che era stato creato da un gruppo governativo statunitense, che è poi finito in mani criminali. Un gruppo chiamato Shadow Brokers ha dichiarato di aver rubato questa vulnerabilità di Windows, detta anche exploit, e di averla pubblicata online a metà aprile, imponendo a Microsoft il rilascio di una patch per far fronte a questi difetti.
Ma questa azione non è stata sufficiente: poiché la vulnerabilità si trovava nei vecchi sistemi operativi Windows, gli utenti di tutto il mondo – che non avevano applicato la patch- sono rimasti vulnerabili e nel momento in cui un’organizzazione hacker – considerata la stessa dell’hack di Sony Pictures Entertainment – ha usato questo difetto per creare malware, è stata in grado di paralizzare decine di migliaia di computer.
L’argomentazione da parte del governo, riportata dall’ex direttore dell’FBI James Comey, è stata che l’applicazione della legge sarebbe dovuta essere stata in grado di superare la crittografia e di accedere ai sistemi informatici per combattere criminali e terroristi che hanno accesso a strumenti digitali sempre più potenti per nascondere le loro attività.
È ragionevole sostenere che dare accesso ai software di qualsiasi tipo sulla base delle richieste di enti governativi o della polizia potrebbe aggiungere un certo grado di insicurezza “non qualificabile” ai software e ai dispositivi elettronici, ha dichiarato Adam Klein, del Center for New American Security di Washington DC, che studia la sicurezza nazionale e sorveglianza: “La vera domanda è se il valore sociale che consiste nel risolvere un certo numero di crimini sia inferiore o superiore al costo sociale che il rischio che tale furto creerebbe. Non so quale sia la risposta, ma non è una domanda frivola”.
Le aziende di tecnologia e gli avvocati della privacy temono che – semplicemente – non ci sia alcun modo di proteggere un sistema al 100%. Kristen Eichensehr, professore di legge presso l’Università della California a Los Angeles ha commentato: “Quello che abbiamo visto accadere con il ransomware WannaCry fa credere proprio questo e di certo ogni tribunale deve tenerne conto. Il governo ha dimostrato di essere persistentemente incapace di mantenere i propri strumenti sicuri”.
Foresta degli Innovatori 2026: sul Monte Panarotta VAIA (con la sua comunità) pianta mille alberi,…
Influencer Marketing: il report Kolsquare-B2B International su 1.123 decisori europei fotografa budget in crescita per…
Le minacce non distinguono più tra grandi e piccole aziende, ma solo chi ha le…
Francesca Moriani entra nella Leaders50 2026 di Thinkers50: ritratto dell'unica italiana in lista, dal sogno…
Shamir Digital Intelligence è la lente per chi vive davanti agli schermi: nasce osservando gli…
Dal 21 al 27 settembre Rome Future Week 2026 attraversa Roma con centinaia di appuntamenti…
Via Italia 50, 20900 Monza (MB) - C.F. e Partita IVA: 03339380135
Reg. Trib. Milano n. 409 del 21/7/2011 - ROC n. 21424 del 3/8/2011