Bande hacker: come una talpa di Google è entrata in TeamPCP, la banda che ha violato più di mille organizzazioni avvelenando il software open source.
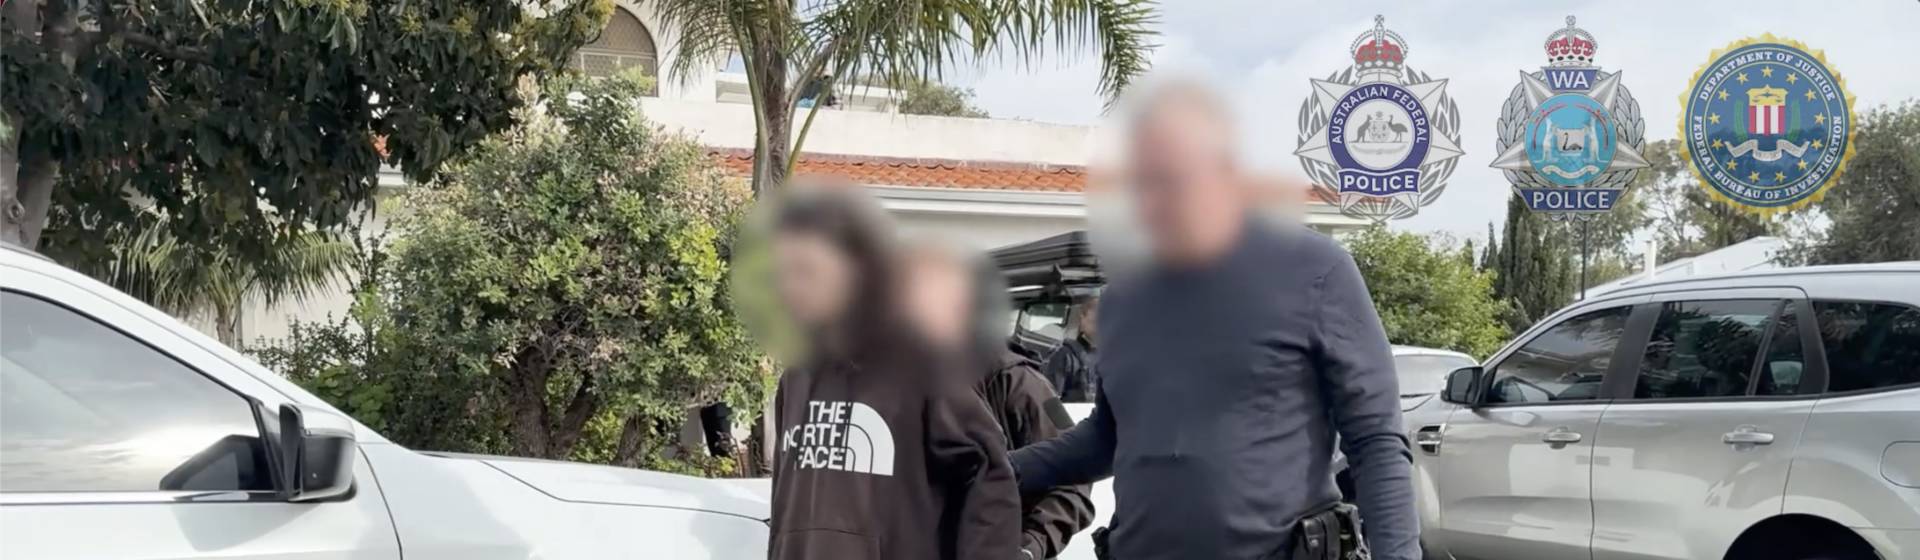
Fuori da una bella villetta in un quartiere sul mare di Perth, in Australia, ci sono degli agenti di polizia, sono in tenuta da swat, è il 26 agosto 2026.
Stanno arrestando un ragazzo.
Ha ventun anni, esce accompagnato dagli agenti, indossa una felpa nera North Face e i pantaloni sempre neri, della tuta, ha i capelli lunghi fino alle spalle.
Non l’hanno tirato fuori da un seminterrato buio, nella sua camera non ci sono pareti ricoperte di monitor, né cappucci neri, o maschere del film V per Vendetta, nessuno degli stereotipi legati agli hacker, eppure quel ragazzo di 21 anni, secondo l’FBI, è un hacker, uno dei più temuti.
Lui si chiama Ruben Ian Thomson, è considerato il capo di una banda, al centro di un’organizzazione criminale articolata, e il suo arresto ha permesso di capire come funziona il mondo del cyber crime, molto lontano dall’idea che tanti hanno.
Il quartiere dove Ruben Ian Thomson è stato arrestato è Cottesloe, a Perth: non è una periferia degradata, ma un sobborgo elegante che si affaccia sull’oceano. Gli agenti portano via dalla villetta computer, telefoni, dischi fissi. Estrarranno cento terabyte di dati.
Secondo l’accusa, Ruben si rifiuta di consegnare le password dei suoi dispositivi. Anche questo diventerà un capo d’imputazione.
Nelle stesse ore, in un altro quartiere, gli agenti arrestano un secondo ragazzo, di ventitré anni, nelle immagini dell’arresto indossa una tuta grigio chiaro e grosse sneakers semislacciate, come molti giovani della sua età, insomma due ragazzi normali, anzi diremmo della Perth bene. Il giorno dopo, in tribunale, il pubblico ministero li chiama “le menti” dell’organizzazione. La giudice dice che a Ruben la libertà su cauzione non la concederà, è troppo pericoloso: teme che, lasciato libero, possa far sparire le prove. È un funzionario dell’FBI in servizio in Australia che spiega ai giornalisti di quale organizzazione questi due ragazzi sono le menti: una banda di hacker conosciuta con il nome di TeamPCP.
La banda, secondo gli investigatori, ha violato più di mille organizzazioni nel mondo e ha sottratto oltre mezzo milione di chiavi d’accesso: cioè nomi utente, password, i codici che aprono i sistemi di sicurezza delle aziende.
Per capire come la polizia sia arrivata a Ruben Ian Thomson e a quella elegante villetta sul mare, bisogna però tornare indietro di cinque mesi, in un posto che non ha indirizzo fisico.
Marzo 2026.
Immaginate una stanza ma senza muri né finestre: è una chatroom, su un computer privato. La banda la chiama CanisterWorm. Dentro ci sono circa dodici persone, e nessuno ha mai visto la faccia degli altri, si trovano lì per scambiarsi informazioni e segreti.
In quelle settimane nella chat arriva uno nuovo, entra perché lo presenta uno conosciuto nel giro, che garantisce per lui.
È uno che scrive poco, ma legge tutto.
Il nuovo arrivato lavorava, in realtà, per Google, era una talpa che operava sotto copertura e ha svelato come funzionano davvero le bande di hacker.
Indice dei contenuti
Come si entra in una banda hacker
Innanzitutto come si entra in una banda hacker? Non bisogna presentare un curriculum, si entra solo con qualcuno che garantisca per te, come in ogni banda criminale.
Il nuovo arrivato però è un infiltrato di Mandiant, un’azienda americana che le grandi imprese chiamano quando scoprono di essere state attaccate, e che Google ha comprato nel 2022.
Ha un nome falso, una storia falsa, ma un modo di scrivere credibile. Per entrare nel mondo degli hacker la talpa ha chiacchierato per mesi con un criminale vero, uno che frequentava l’ambiente più profondo del mondo dei cybercriminali. Messaggi, confidenze, piccoli favori. Un’amicizia artificiale per conquistare la sua fiducia.
Quando quel criminale viene invitato nel cerchio più stretto del TeamPCP, porta con sé il nuovo amico, è così che la talpa entra nella chat segreta.
L’uomo che ha raccontato questa storia si chiama Austin Larsen, e lavora per Google. “In pratica”, dirà, “quasi dal primo giorno Mandiant guardava tutto da dietro le quinte.” La talpa per non farsi scoprire doveva seguire delle regole rigide, senza trasformarsi in un criminale. Non poteva entrare nei computer di nessuno. Non poteva incoraggiare nessuno a farlo. Doveva scrivere solo quanto bastava per non sembrare strana. Di questo infiltrato sappiamo solo questo. Non sappiamo il nome, non sappiamo se sia un uomo o una donna.
Il mulino avvelenato: come funziona un attacco al software
Cerchiamo di capire cosa fa questa banda, il TeamPCP, e ci serve un’immagine semplice, quasi contadina.
Pensate al fornaio sotto casa. Il pane lo fa lui, ma la farina no: la compra da un mulino di cui si fida, come tutti i fornai. Nessuno analizza la farina sacco per sacco. Se qualcuno, di notte, entrasse nel mulino e ci mescolasse qualcosa, il giorno dopo tutti i forni della città sfornerebbero probabilmente pane contaminato, senza saperlo.
Il software, oggi, funziona allo stesso modo. Nessuno scrive un programma partendo da zero: si usano pezzi già pronti, scritti da altri, la farina di altri, pezzi spesso gratuiti, curati da volontari nel tempo libero.
TeamPCP quindi cosa fa? Non entra nei forni, cioè nelle aziende. Va al mulino e avvelena la farina, avvelena i pezzi di software che usano tutti.
Fra i primi “mulini”, diciamo così, colpiti c’è un programma gratuito che si chiama Trivy. Le aziende lo usano come un metal detector: lo passano sul proprio software per scoprire se nasconde qualcosa di pericoloso. La banda ne diffonde una versione modificata. Chi lo usa per controllare di essere al sicuro, in quello stesso momento, viene derubato. TeamPCP ha trasformato il metal detector del software in un insospettabile ladro.
Che cosa ruba? Chiavi, credenziali, ovvero nomi utente, password, codici. Le chiavi digitali con cui un programmatore entra nei sistemi della sua azienda, pubblica gli aggiornamenti, apre gli archivi che oggi le imprese non tengono più in ufficio ma sui grandi computer di Amazon, di Microsoft, di Google: quello che chiamiamo cloud. Con le chiavi cloud rubate la banda entra in un altro mulino, avvelena un altro programma, ruba altre chiavi. Poi ricomincia. A un certo punto affida il lavoro a un programma che si copia da solo, e lo battezza Shai-Hulud come i vermi giganti di Dune, quelli che nel romanzo di Frank Herbert divorano tutto quello che si muove sotto la sabbia.
Il contagio così diventa esponenziale e in pochi mesi quei pezzi di software avvelenato arrivano dappertutto. Fra le vittime, dirette o indirette, ci sono GitHub, il più grande archivio di programmi del mondo; alcuni computer dei dipendenti di OpenAI, la Commissione europea. Per rimettere a posto i sistemi, secondo la polizia australiana, serviranno centinaia di milioni di dollari.
Ma con chi comunica la talpa? Con Austin Larsen di Google, la persona che ha rivelato i dettagli della storia.
Austin Larsen è americano e non ha niente dell’agente segreto. Ha cominciato nel 2017 come tecnico informatico in una piccola azienda che faceva programmi per l’ingegneria idraulica: calcoli su come scorre l’acqua nei fiumi e sotto terra. Poi è passato a Mandiant, e da lì a Google, dove oggi è uno degli analisti del gruppo che dà la caccia ai criminali informatici. Per anni, però, ha fatto un lavoro diverso: telefonare. In Mandiant dirigeva il programma che avvisa le vittime di un attacco. Più di mille avvisi, uno per uno, ad aziende che ancora non sapevano di essere state colpite. Il lavoro consisteva nel trovare la persona giusta; convincerla che non era uno scherzo o una truffa; fare in modo che reagisse. Ricordatevelo.
C’è poi un altro dettaglio. Nel settembre del 2025, sei mesi prima che questa storia cominci, un gruppo di bande criminali pubblica su Telegram un ultimatum a Google: licenziate due vostri analisti, altrimenti diffonderemo i vostri dati. Uno dei due nomi è proprio quello di Austin Larsen. Google però non licenzia nessuno. Fra le bande che fanno parte di quel gruppo ce n’è una che si chiama ShinyHunters. Tenete questo nome a mente.
Il forziere: mezzo milione di chiavi rubate
Un giorno, nella chatroom segreta, la talpa trova il forziere della banda. Un computer dove il TeamPCP accumula il bottino, cioè tutte le chiavi rubate, in attesa di essere usate, o vendute, oppure usate per ricattare. La polizia australiana, più tardi, le conterà: più di mezzo milione di credenziali.
Adesso Larsen ha davanti un problema che conosce benissimo. Le aziende da avvisare sono centinaia, anzi migliaia. Con il suo vecchio metodo, una telefonata dopo l’altra, servirebbero settimane se non mesi, ma il tempo non c’è: la banda quelle chiavi potrebbe usarle subito.
C’è anche un altro rischio, che chi gestisce un informatore conosce: se mille vittime reagiscono nello stesso momento, qualcuno nella banda potrebbe chiedersi come mai e la talpa verrebbe scoperta.
Allora Larsen cambia strategia.
Pensate di dover avvisare mille famiglie che qualcuno ha copiato le chiavi della loro casa. Potete bussare a mille porte, telefonare a mille numeri. Oppure potete andare dai costruttori delle porte, e chiedergli di cambiare tutte le serrature della città in una notte. Larsen va dai costruttori delle porte digitali: Amazon, Microsoft, le grandi aziende che custodiscono i sistemi che quelle chiavi aprono. Chiede di annullare tutte le password, tutte insieme, prima che vengano usate. Le chiavi in possesso della banda, una dopo l’altra, smettono di funzionare. L’uomo che per anni aveva telefonato alle vittime una per una, questa volta, ha scelto una strategia diversa, che funziona
La seconda serratura e la falla trovata con l’intelligenza artificiale
Nella banda TeamPCP, intanto, qualcuno sta costruendo un’arma nuova per superare i sistemi dotati di autenticazione a due fattori, se conoscete bene il sistema potete saltare il prossimo paragrafo.
Pensate alla porta di casa con due serrature. La prima è la password. La seconda è quel codice che vi arriva sul telefono quando entrate in un sistema con autenticazione a due fattori. Se un hacker è entrato in possesso della vostra password, senza il vostro telefono non può comunque entrare.
Uno dei membri della banda cerca il modo di far saltare la seconda serratura, in particolare su un programma molto diffuso che gli amministratori usano per gestire i computer delle aziende a distanza.
Per farlo, si fa aiutare da un’intelligenza artificiale. Con il suo aiuto trova un punto debole che nessuno conosce, nemmeno chi ha scritto il programma, e costruisce il grimaldello per sfruttarlo. Gli esperti chiamano questo tipo di falla zero-day: zero sono i giorni che il produttore ha avuto per accorgersene.
Da solo, quel trucco non basta: la prima serratura, la password, deve essere comunque aperta. Solo che la banda di password ne ha già mezzo milione.
Google riesce a procurarsi il codice. Lo prova, e scopre che con qualche piccolo ritocco funziona. Il produttore viene avvisato in privato e ripara il bug prima che la banda possa usarlo. L’11 maggio Google pubblica un rapporto su questo caso, senza dire di chi si tratti né come abbia avuto il codice. Lo presenta come il primo caso osservato di criminali che scoprono una falla sconosciuta, e la trasformano in un’arma, con l’aiuto dell’intelligenza artificiale.
Il precedente: l’FBI dentro Hive
Entrare di nascosto in una banda non è un’invenzione estemporanea di Google. C’è un intero atlante, diciamo così, delle bande scoperte grazie ad infiltrati.
Estate del 2022. Una banda chiamata Hive fa un lavoro diverso da TeamPCP. Entra nei computer di ospedali, scuole, aziende, cripta tutti i file e chiede un riscatto per restituirli. Gli esperti lo chiamano ransomware, dall’inglese ransom, riscatto. Hive ha colpito più di millecinquecento vittime in oltre ottanta paesi.
Alla fine di luglio l’FBI riesce a entrare nei computer della banda. Ci resta sette mesi. Nessuno se ne accorge.
In quei mesi gli agenti fanno una cosa semplice: prendono le chiavi di cifratura e le consegnano alle vittime del ransomware, di nascosto. Un ospedale della Louisiana, a cui la banda aveva chiesto tre milioni di dollari, riapre i suoi file senza pagare. Un distretto scolastico del Texas, a cui ne erano stati chiesti cinque, anche. Alla fine il Dipartimento di Giustizia americano calcola circa centotrenta milioni di dollari di riscatti mai pagati.
Nel gennaio del 2023 il sito di Hive si spegne, e al suo posto compare il sigillo dell’FBI. Negli atti dell’indagine resta un dettaglio da poco: alcuni dei computer della banda erano stati presi in affitto usando gli indirizzi email personali dei suoi membri. Un indirizzo email.
Con Hive l’FBI era entrata nelle macchine. Con TeamPCP, Google entra nella banda, tra le persone, per la strada più antica del mondo, la fiducia, che è anche la più fragile.
ShinyHunters, il ricettatore infedele
Torniamo nella chatroom dei dodici, perché a questo punto la banda ha un problema. Non riesce a fare soldi.
Ha mezzo milione di chiavi, ma trasformarle in denaro è un altro mestiere. Bisogna scegliere le vittime giuste, entrare, prendere i dati, minacciare di pubblicarli, trattare, farsi pagare in criptovalute senza farsi scoprire. Secondo Larsen, TeamPCP con i ricatti incassa qualche decina di migliaia di dollari. Altre bande, con un bottino simile di chiavi (mezzo milione), hanno fatto milioni. Nella malavita di strada, quando un ladro ha della refurtiva che non riesce a vendere, la porta a un ricettatore: lui la piazza, e al ladro va una parte. TeamPCP fa lo stesso. Invita altre bande, più esperte nei ricatti, e propone un accordo semplice: noi vi diamo le chiavi, voi ricattate le aziende, a noi spetta una percentuale di ogni riscatto.
Uno dei ricettatori si chiama ShinyHunters. Sì: la banda che faceva parte del gruppo che un anno prima aveva chiesto a Google di licenziare proprio Austin Larsen.
ShinyHunters, in quel mondo, è un nome importante. Gira almeno dal 2020, ruba grandi archivi di dati e chiede soldi per non pubblicarli. Secondo l’FBI, per mettere pressione alle vittime arriva a tempestare di telefonate e messaggi minacciosi anche i loro familiari. Pochi mesi dopo manderà in tilt una piattaforma scolastica usata da migliaia di istituti americani.
Poche settimane dopo l’accordo tra TeamPCP e ShinyHunters succedono due cose.
La prima è prevedibile. ShinyHunters usa le chiavi di TeamPCP per i suoi ricatti, incassa, e non versa niente. Il ricettatore si tiene tutto.
La seconda no. Senza che nessuno glielo chieda, ShinyHunters prende l’intera conversazione della chatroom dei dodici e la manda ad Austin Larsen. Proprio a lui. Il motivo non lo hanno mai spiegato; ma il principio è evidente: consegnare i soci al nemico è il modo più rapido per toglierli di mezzo, tolto di mezzo il TeamPCP non avrebbe potuto chiedere quanto gli spettava.
Ovviamente ShinyHunters non sa che Google quella conversazione la stava già leggendo, da dentro, da settimane.
Un anno prima, ShinyHunters voleva far licenziare Larsen. Adesso gli fa da informatore.
Poi comincia a prendere in giro TeamPCP in pubblico. Li chiama SkidPCP. Skid, nel gergo, è il ragazzino che gioca a fare l’hacker con strumenti scritti da altri. Per una banda che vive di reputazione è un’offesa, forse la peggiore. TeamPCP capisce che qualcosa non va, che qualcuno sta parlando. Allora la banda fa quello che fa ogni gruppo criminale quando teme che ci sia un traditore: chiude tutto. Sposta il bottino su un nuovo computer, stringe il cerchio, caccia i soci infedeli.
Insieme a loro, senza saperlo, caccia anche la talpa di Google.
La chatroom dei 12 viene chiusa. Da quel giorno, Google non vede e non legge più niente.
Chi non era uno di loro
Senza più nessun infiltrato, Larsen torna agli strumenti più vecchi del mestiere: vecchi forum, vecchi soprannomi, vecchi indirizzi email. Già: un indirizzo email. A un certo punto passa un’informazione all’FBI, e la risposta arriva nel giro di pochi minuti. Il 26 agosto, a Perth, un ragazzo con la felpa North Face esce da una bella villetta di Cottesloe, accompagnato dagli agenti.
Tre settimane dopo, il 18 settembre, Austin Larsen sale su un palco a Scottsdale, in Arizona, in una conferenza di specialisti chiamata LABScon, e racconta questa storia per la prima volta. Su quello stesso palco, nel 2023, aveva tenuto il suo primo intervento pubblico. Quest’anno la conferenza chiude: è l’ultima edizione.
Larsen insiste su un punto: la talpa non ha mai attaccato nessuno. Il confine conta, perché qui un’azienda privata ha fatto qualcosa che di solito immaginiamo riservato alla polizia: un’identità falsa, mesi di amicizia coltivata con un criminale, informazioni passate all’FBI. Google non lo nasconde, anzi ha creato un reparto apposta, con un compito dichiarato: intervenire mentre gli attacchi sono in corso. “Scrivere rapporti”, dice Larsen, “serve fino a un certo punto.”
Per mesi TeamPCP ha usato la fiducia come un grimaldello: quella che milioni di programmatori mettevano, senza pensarci, nei pezzi di software open source. Google ha usato lo stesso grimaldello nel verso opposto: la fiducia che un criminale aveva in un amico. Nel software, come nelle bande, la fiducia è diventata la cosa più preziosa da proteggere; ed è l’unica che nessuna password è in grado di proteggere.
Nel racconto più antico che conosciamo, uno dei dodici tradisce il suo maestro per trenta denari.
In questa storia, uno dei dodici non ha tradito nessuno.
Solo non era mai stato uno di loro.
La storia continua
Resta una domanda: come si trova un ragazzo di Perth quando la chatroom è stata chiusa? Quando le credenziali rubate sono state spostate? Quando la banda di hacker ha scoperto di essere spiata? La risposta è una storia di tradimenti, di vecchi forum e di un rimborso PayPal chiesto sette anni fa, quando quel ragazzo ne aveva quattordici. La racconto nella prossima puntata di DigitMondo, “Nessuno tradisce come un ladro”.
Leggi anche: Il più grande furto di tecnologia AI: Nvidia, la talpa, la Cina