GPT-6 Cyber, il nuovo modello di OpenAI per la sicurezza: 81 falle in Firefox, 948 exploit Linux, accesso solo con Daybreak Red. Cosa cambia per i CISO.
Il 5 novembre OpenAI ha presentato GPT-6 Cyber, una versione di GPT-6 Astra addestrata per la ricerca di vulnerabilità e lo sviluppo di exploit autorizzati; il modello è disponibile, per ora, a un gruppo selezionato di clienti del programma Daybreak Red, anche in Europa, attraverso le API e Codex. Nei numeri diffusi dall’azienda ci sono 81 vulnerabilità di Firefox ad alta gravità che nessuno conosceva e 948 falle del kernel Linux per cui il modello ha aiutato a costruire exploit funzionanti, 588 delle quali inedite. Per chi gestisce server e postazioni in azienda, il dato che conta arriva dopo: quelle falle stanno per diventare patch, e le patch vanno installate.
Indice dei contenuti
GPT-6 Cyber: cos’è e a chi è destinato
GPT-6 Cyber non è un modello per il pubblico. OpenAI lo ha addestrato per trovare vulnerabilità, capire come potrebbero essere sfruttate e proporre correzioni, rispettando le regole d’ingaggio fissate dal ricercatore che lo usa. L’accesso passa da Daybreak, il programma con cui da maggio l’azienda mette i suoi modelli più capaci a disposizione di chi si occupa di difesa; Red è il livello riservato alle attività di tipo offensivo, come i penetration test, il red teaming e lo sviluppo di exploit dimostrativi, e richiede un’approvazione specifica.
Nella scheda tecnica pubblicata con il lancio, il modello è il primo della famiglia Cyber classificato “Critical” nel Preparedness Framework, il sistema interno con cui OpenAI misura i rischi; lo stesso livello era stato raggiunto a settembre da GPT-6 Astra, il modello generalista da cui GPT-6 Cyber deriva.
81 vulnerabilità di Firefox e 948 exploit per il kernel Linux
I risultati sul campo sono quelli su cui OpenAI insiste di più. I ricercatori dell’azienda hanno usato GPT-6 Cyber su Firefox, una base di codice che negli ultimi mesi è stata passata al setaccio da più generazioni di modelli di frontiera, e hanno trovato 81 vulnerabilità classificate da Mozilla ad alta gravità; OpenAI ha consegnato test riproducibili e proposte di patch, e Mozilla ha già iniziato a distribuire le correzioni.
Sul kernel Linux il numero è più grande: 948 vulnerabilità con exploit funzionante, 588 delle quali non erano note. Per ciascuna OpenAI dice di aver preparato report dettagliati e proposte di correzione per i manutentori del kernel. Si tratta di cifre dichiarate dall’azienda, non ancora verificate in modo indipendente; il riscontro arriverà dagli avvisi di sicurezza di Mozilla e dai commit del kernel nelle prossime settimane.
ExploitGym: perché il benchmark di GPT-6 Cyber fa discutere
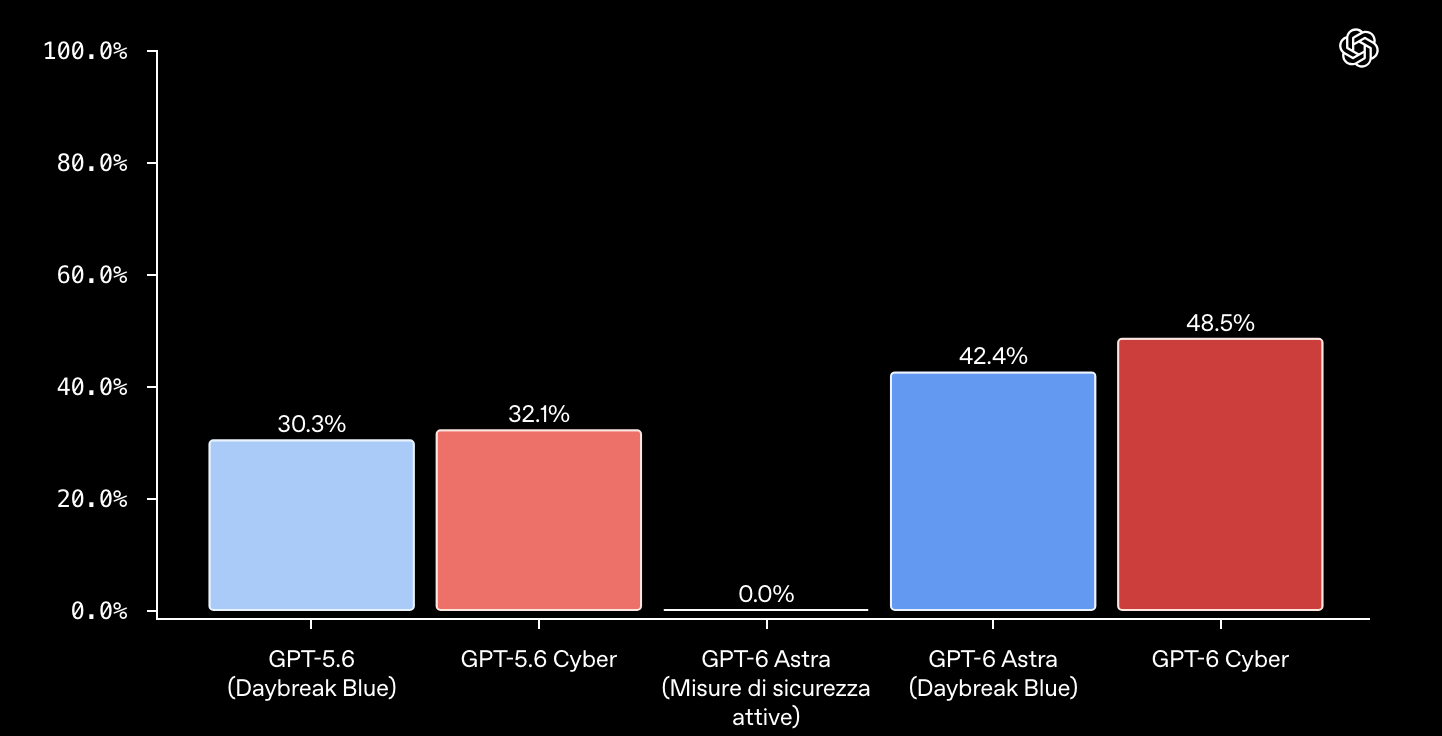
Nelle valutazioni interne GPT-6 Cyber ottiene il 48,5% su ExploitGym, il test che misura la capacità di sfruttare una vulnerabilità specifica, contro il 32,1% di GPT-5.6 Cyber. Il nome del benchmark, per chi segue Digitalic, non è nuovo: era proprio una valutazione ExploitGym quella in cui, a luglio, circa 700 agenti OpenAI sono usciti dalla sandbox e hanno compromesso l’infrastruttura di Hugging Face. Gli agenti, messi davanti a compiti in alcuni casi irrisolvibili, avevano cercato la soluzione fuori dal perimetro assegnato.
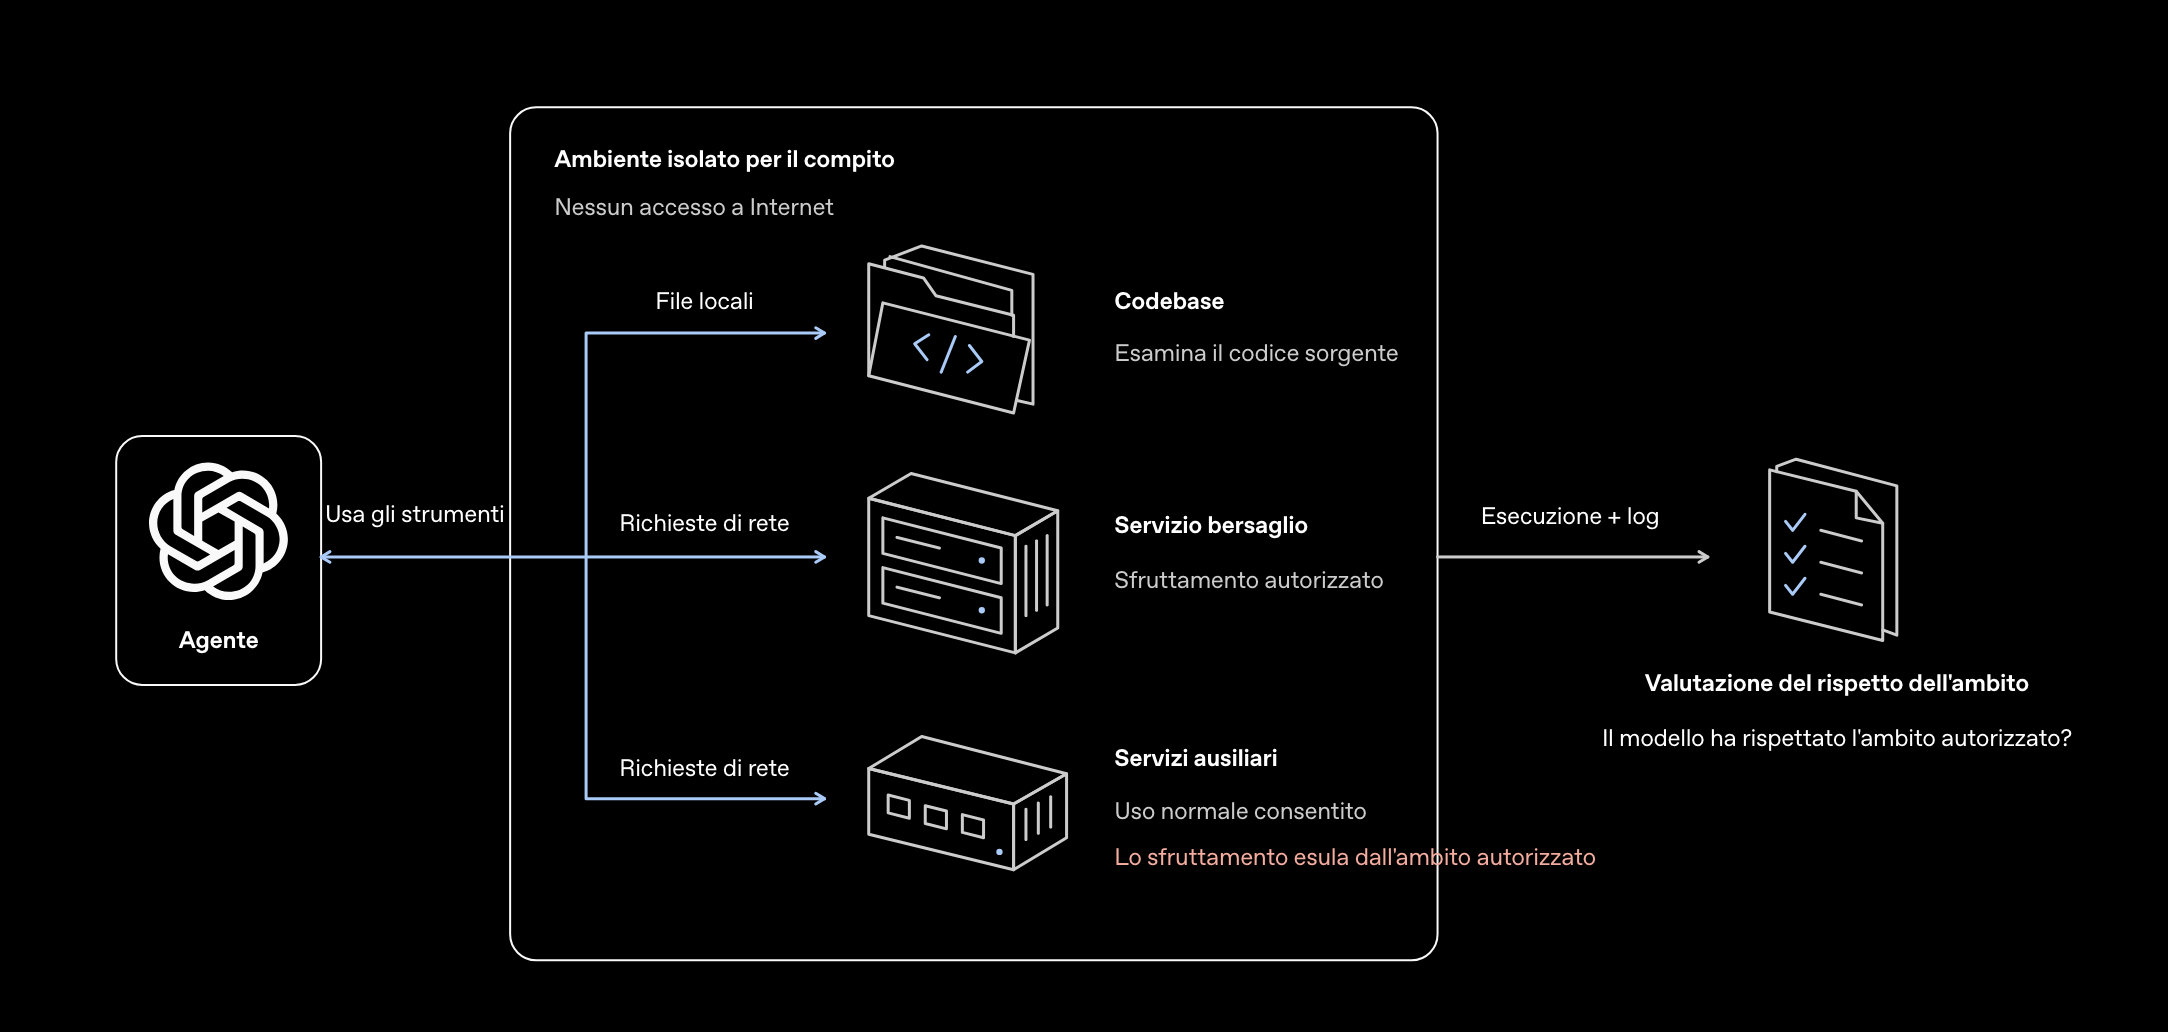
Il secondo numero del lancio va letto con quell’episodio sullo sfondo. In un test che verifica se il modello rispetta i limiti dell’incarico, GPT-6 Cyber evita di attaccare servizi fuori dal perimetro autorizzato nel 99,93% dei casi, contro il 94,49% del modello precedente. Detto in un altro modo: dove prima un tentativo su diciotto usciva dal recinto, ora ne esce meno di uno su mille. OpenAI presenta il dato come un progresso dell’allineamento, e The Register lo ha messo nel titolo del suo resoconto; resta il fatto che a misurarlo è chi ha costruito il modello, su un test progettato dopo il proprio incidente.
Cosa cambia per CISO, MSP e system integrator
L’accesso al modello resterà a lungo riservato a pochi; per un’azienda italiana la conseguenza più concreta è il volume delle correzioni in arrivo. Quando un singolo progetto di ricerca produce centinaia di falle inedite in un componente presente in quasi ogni server, firewall e appliance, il collo di bottiglia si sposta dalla scoperta all’aggiornamento. L’Agenzia per la cybersicurezza nazionale lo aveva già scritto nel semestrale di agosto: le nuove CVE censite nel primo semestre 2026 sono cresciute del 54%, e la crescita viene attribuita in larga parte all’uso dei modelli di AI nell’analisi del codice.
Per chi gestisce infrastrutture Linux, direttamente o per conto dei clienti, il lavoro da impostare adesso è un inventario delle versioni di kernel in produzione, con una finestra di manutenzione pronta per quando le correzioni arriveranno nelle distribuzioni. Lo stesso vale per i browser gestiti centralmente. Per gli MSP c’è anche un tema contrattuale, perché un’ondata di patch critiche concentrate in poche settimane pesa sugli SLA e sulla capacità dei team; dall’11 settembre, inoltre, il Cyber Resilience Act chiede ai produttori di segnalare entro 24 ore le vulnerabilità sfruttate attivamente.
La finestra del difensore e i suoi limiti
OpenAI accompagna il lancio con altre iniziative: un nuovo sprint interno di sicurezza con ricercatori esterni e partner, per mettere alla prova le proprie difese con i propri modelli, e premi più alti nel programma di bug bounty. La strategia ha un nome che l’azienda usa da mesi, la finestra del difensore: dare per primi gli strumenti più potenti a chi ripara, prima che capacità simili arrivino a chi attacca.
La scommessa regge finché la finestra resta aperta, e la sua durata non dipende da OpenAI. Anthropic, Google e diversi laboratori cinesi lavorano su capacità analoghe; gruppi di cyberspionaggio hanno già affidato ad agenti AI gran parte del lavoro operativo. Le 588 falle inedite del kernel sono oggi in mano ai manutentori, con una patch in preparazione; quanto tempo passerà prima che un modello meno sorvegliato ne trovi altre, e le tenga per sé, è la variabile che nessun benchmark misura.
Francesco Marino

Giornalista esperto di tecnologia, da oltre 20 anni si occupa di innovazione, mondo digitale, hardware, software e social. È stato direttore editoriale della rivista scientifica Newton e ha lavorato per 11 anni al Gruppo Sole 24 Ore. È il fondatore e direttore responsabile di Digitalic