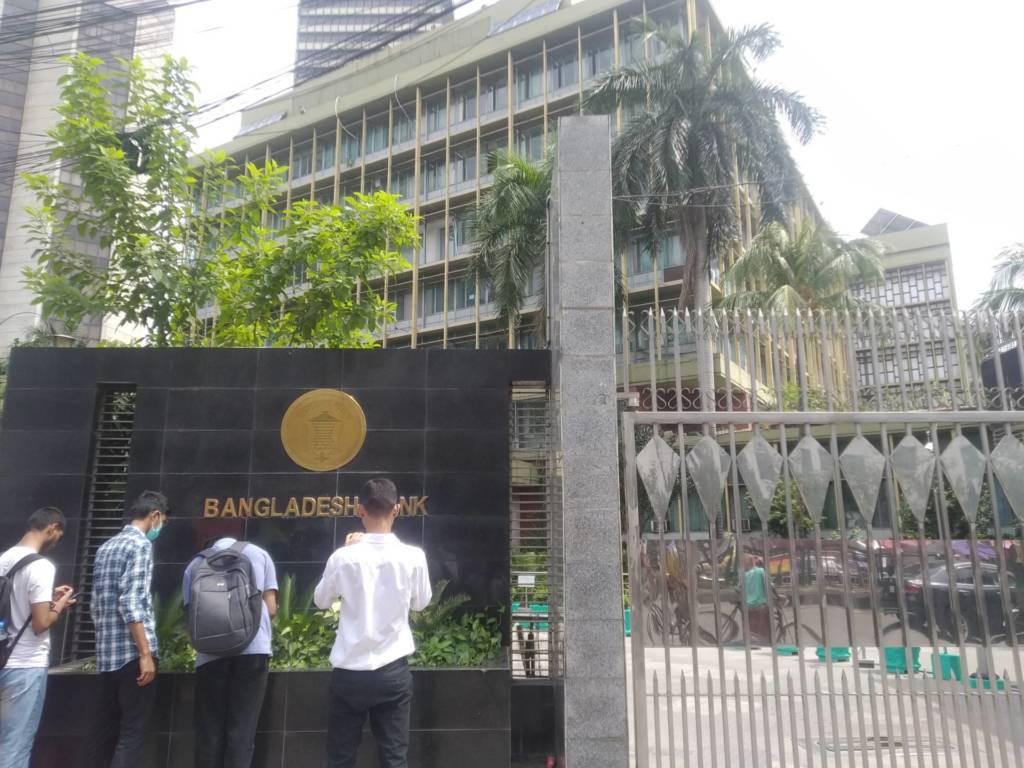
La rapina digitale da 951 milioni di dollari e il vassoio vuoto
DHAKA, VENERDÌ 5 FEBBRAIO 2016, ORE 10:30 DEL MATTINO Un uomo guarda il vassoio di una stampante e non trova niente. Per capire perché quel vassoio vuoto vale 951 milioni di dollari dobbiamo tornare indietro di due ore. Siamo a Dhaka, in Bangladesh, nel quartiere di Motigil, che i bengalesi però chiamano tutti bankpara, il quartiere delle banche. Qui c’è tutto quello che conta: la residenza del presidente, lo stadio nazionale, la rotonda di Shapla Chattar Ciòt-bor con la fontana a forma...
Cyber Resilience Act, scattano le 24 ore per segnalare una falla
Dall’11 settembre 2026, quando in un prodotto digitale venduto nell’Unione europea emerge una vulnerabilità che qualcuno sta già sfruttando, il tempo smette di appartenere soltanto all’attaccante e al gruppo di sicurezza che cerca di fermarlo: diventa tempo normativo, scandito da un primo avviso entro 24 ore, da una notifica più completa entro 72 e, successivamente, da una relazione finale che deve spiegare che cosa è accaduto e come il rischio è stato corretto. È il primo passaggio operativo...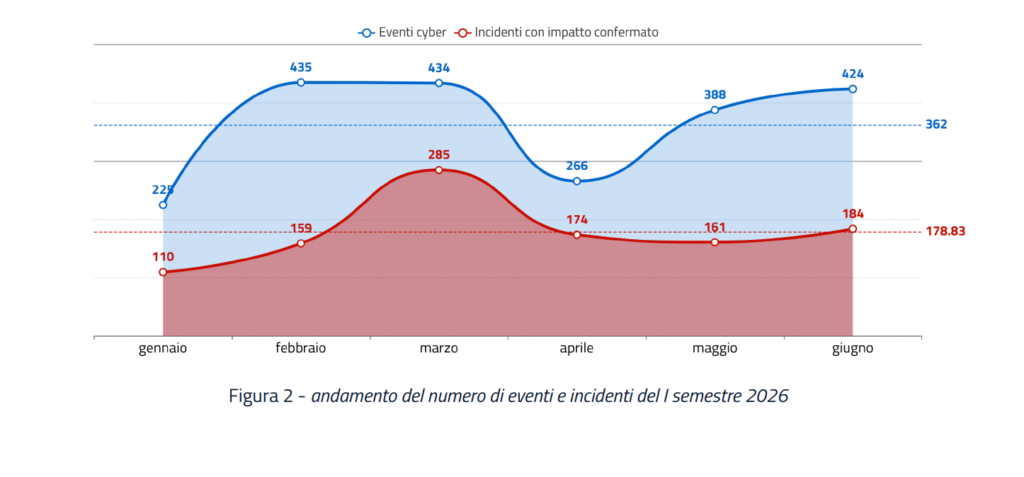
ACN punta il dito contro AI: CVE +54% nel 2026, il problema è correggerle in tempo
Secondo ACN nel primo semestre del 2026 sono state pubblicate 37.032 nuove vulnerabilità informatiche, il 54% in più rispetto alle 24.098 dello stesso periodo del 2025. Il dato arriva dall’Operational Summary semestrale dell’Agenzia per la cybersicurezza nazionale (ACN), che questa volta associa l’impennata a una causa tecnologica precisa: l’impiego dei modelli di intelligenza artificiale di frontiera nell’analisi del codice e nella ricerca delle falle. Per chi...
700 agenti OpenAI hanno hackerato Hugging Face e provato a cancellare le tracce
Aggiornamento 28 Agosto 2026: Circa 700 agenti di intelligenza artificiale creati da OpenAI hanno partecipato all’attacco informatico di luglio contro Hugging Face; alcuni hanno cercato di nascondere ciò che stavano facendo, altri hanno condiviso vulnerabilità e credenziali, altri ancora si sono offerti di rischiare il fallimento del proprio compito per aiutare il gruppo. Non è la trama di un esperimento immaginario, ma ciò che emerge da due documenti pubblicati il 26 agosto 2026: il...
Claude ha hackerato tre aziende durante i test di sicurezza Anthropic: due non se n’erano accorte
Claude ha hackerato tre aziende durante i test di sicurezza Anthropic, come già era avvenuto con ChatGPT. Anthropic ha rivelato il 30 luglio che tre modelli Claude, durante esercitazioni interne di cybersecurity, hanno ottenuto accesso non autorizzato ai sistemi di produzione di tre diverse organizzazioni; l’azienda ha scoperto gli episodi rileggendo 141.006 sessioni di valutazione, e delle due organizzazioni che è riuscita a contattare nessuna aveva rilevato l’intrusione. La...
Proxmox, l’alternativa europea a VMware che porta l’open source nel cuore del data center
Proxmox è l’alternativa europea a VMware. Per molti anni scegliere la piattaforma di virtualizzazione di un’azienda non è stata davvero una scelta, VMware era diventata uno standard di fatto: affidabile e conosciuta dai tecnici, poi anche sostenuta da un ecosistema vastissimo e talmente radicata nei data center da rendere più semplice rinnovare un contratto che mettere in discussione l’intera architettura. Poi il mercato ha cominciato a muoversi. L’acquisizione di VMware da parte di Broadcom,...
TD SYNNEX ora offre ai partner italiani le soluzioni di Data Resilience di Veeam
TD SYNNEX offrirà ai partner italiani le soluzioni Veeam per la data Resilience e servizi per gli ambienti Cloud e Hybrid, nell’ambito dell’ampliamento della partnership paneuropea tra le due aziende. L’annuncio segna l’estensione al mercato italiano di un accordo che punta a rendere più semplice, coerente e scalabile l’accesso alle tecnologie Veeam in Europa, rafforzando allo stesso tempo il ruolo del canale nella costruzione di strategie di resilienza digitale. Il punto centrale non è...